شبکهی مبتنی بر نرمافزار یا SDN (Software Defined Networking) ایدهای است که ریشههایش به اواسط دههی ۱۹۹۰ برمیگردد: اینکه مدیر شبکه بتواند رفتار ارسال و دریافت بستهها را در گرههای شبکه از یک نقطهی مرکزی و بهصورت برنامهپذیر کنترل کند. برای تحقق این ایده دو چیز لازم است: اول، یک معماری منطقی مشترک بین همهی سوئیچها، روترها و دیگر تجهیزات؛ دوم، یک پروتکل امن بین کنترلر SDN و تجهیزات شبکه. در این مسیر پیشنهادهای مختلفی مطرح شد، از جمله Ipsilon (1996)، کارهای IETF (2000)، Ethane (2007) و OpenFlow (2008). در نهایت OpenFlow هر دو نیاز را برآورده کرد و به نماد SDN تبدیل شد.
بنا بر تعریف بنیاد شبکههای باز یا Open Networking Foundation (ONF)، شبکهی مبتنی بر نرمافزار یا Software Defined Networking (SDN) معماریای است که صفحهی کنترل و صفحهی داده (Control Plane و Data Plane) را از هم جدا میکند و صفحهی کنترل (اطلاعات شبکه و سیاستگذاری) را به برنامهای به نام کنترلر منتقل میکند. سیسکو نگاه گستردهتری به SDN دارد و علاوه بر مدل کنترلر/عامل (Controller/Agent) که ONF برای OpenFlow تعریف کرده، مدلهای دیگری از برنامهنویسی شبکه را هم شامل میداند؛ مدلهایی که امروز در محصولاتی مثل Catalyst Center، ACI و Catalyst SD-WAN دیده میشوند و در ادامه به آنها میپردازیم.
ساختار شبکههای سنتی چگونه است؟
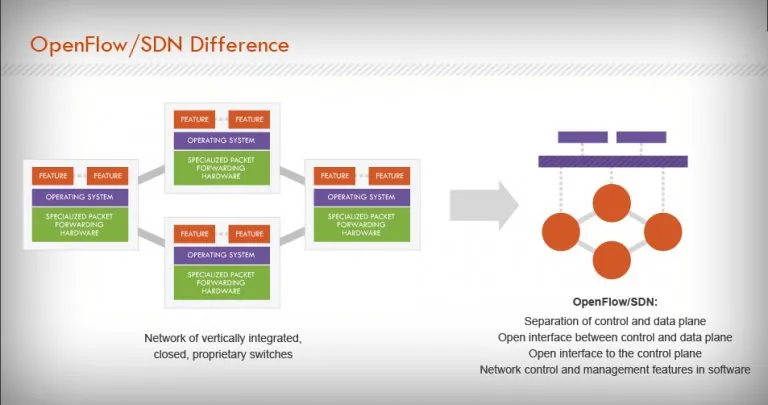
پیش از آنکه دربارهی SDN صحبت کنیم، بیایید بهطور خلاصه ببینیم شبکه به روش سنتی چگونه پیادهسازی و پیکربندی میشود. به زبان ساده، یک شبکه از تعدادی سوئیچ (و/یا روتر) تشکیل شده که به هم متصلاند (مانند شکل زیر).
هر کامپوننت (مثلاً سوئیچ در شکل زیر) از دو بخش اصلی تشکیل میشود: بخشی برای فوروارد کردن بسته از یک پورت به پورت دیگر و بخشی برای تصمیمگیری دربارهی اینکه بستهها چگونه هدایت شوند.
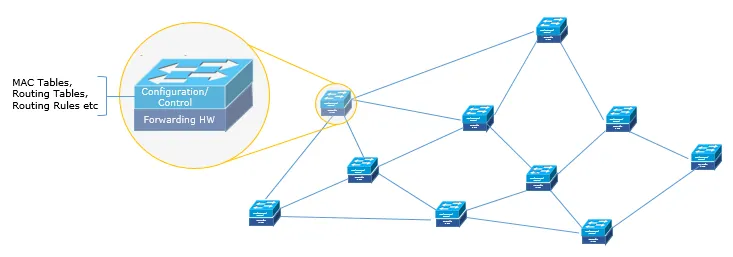
این توصیفی ساده از شبکهی سنتی (non-SDN) است. بیایید کمی وارد جزئیات شویم و ویژگیهایی را بررسی کنیم که SDN قرار است بهبودشان دهد:
نبود دید انتزاعی در Control Plane: پیکربندی و الگوریتمهای صفحهی کنترل محلی و مختص هر سوئیچ یا روتر است و نمیتوان یک ساختار کلی را یکجا به همهی تجهیزات اعمال کرد.
نبود ماژولار بودن در Control Plane: اگر بخواهیم یک پروتکل مسیریابی جدید بنویسیم، باید از صفر شروع کنیم، چون کتابخانهی برنامهنویسی ماژولاری وجود ندارد که بتوان پروتکل جدید را بر اساس آن ساخت.
در شبکههای سنتی پیکربندی چگونه انجام میشود؟
فرض کنید برای بهینهسازی شبکه، نیاز به تغییر پیکربندی داریم. روش معمول این است که کارشناسی در محل تجهیزات حاضر شود (یا از راه دور به تکتک دستگاهها وصل شود) و همهی سوئیچها را دستی پیکربندی کند.
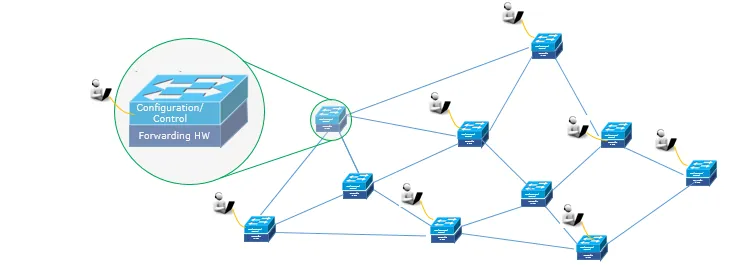
مشکل روش سنتی چیست؟
وقتی تعداد کمی سوئیچ یا روتر نیاز به پیکربندی مجدد داشته باشند، مشکل خاصی پیش نمیآید. حتی اگر بخواهیم تعداد زیادی از آنها را سالی یکی دو بار تغییر دهیم، باز هم مسئلهی چندانی نیست. اما در موارد زیادی پیکربندی دستی عملاً ممکن نیست:
- اگر بخواهیم چند هزار کامپوننت شبکه یا بیشتر را پیکربندی کنیم چه؟
- اگر تغییرات پیکربندی در بازههای کوتاه لازم باشد، مثلاً چند بار در روز؟
- اگر از تجهیزات سازندگان مختلف استفاده کنیم چه؟ هر سازنده روش پیکربندی، پارامترها و ابزارهای خاص خودش را دارد و برای هر کدام به گروهی از متخصصان نیاز داریم.
تغییرات در شبکههای SDN چگونه اعمال میشود؟
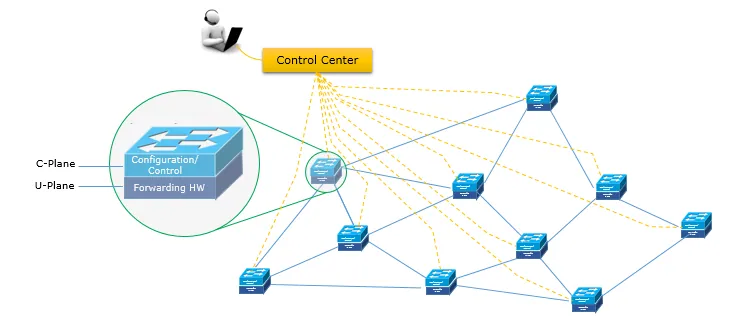
SDN برای حل همین مشکلات به وجود آمد. ایدهی اصلی آن در شکل زیر آمده است: یک مرکز کنترل متمرکز که دید کلی به همهی کامپوننتهای شبکه دارد و میتواند از راه دور و بهصورت خودکار تکتک تجهیزات را پیکربندی کند.
| ویژگی | معماری SDN | معماری کلاسیک |
|---|---|---|
| برنامهپذیری | دارد | محدود |
| کنترل متمرکز | دارد | ندارد |
| احتمال خطای پیکربندی | کم | زیاد |
| پیچیدگی کنترل شبکه | کم | زیاد |
| انعطافپذیری شبکه | زیاد | کم |
| سرعت اعمال تغییرات | زیاد | کم |
| پیکربندی کارآمد و یکپارچه | دارد | ندارد |
فناوری Software Defined Network (SDN) چیست؟
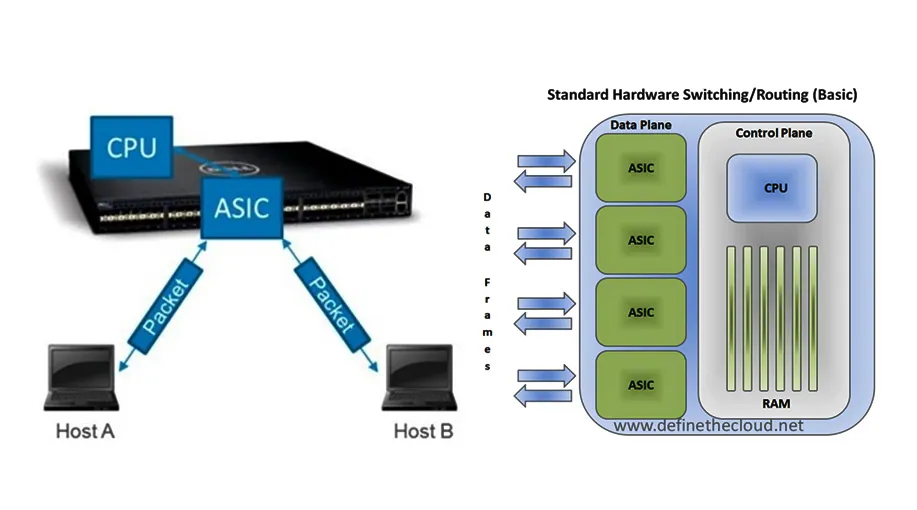
بهطور سنتی سوئیچهای Ethernet یک واحد پردازشی بهعنوان تصمیمگیرنده (Control Plane) و بخش دیگری بهعنوان ارسالکنندهی داده (Data Plane) دارند و هر تجهیز شبکه، سامانهی پردازش و ارسال بستهی مستقل خود را دارد. در تصویر پایین معماری پیشین تجهیزات شبکه نشان داده شده است. وقتی دستگاه شبکهای را پیکربندی میکنید، در واقع با Control Plane آن تعامل دارید. پردازشهای مربوط به چگونگی ارسال دادهها، شامل Switching، Routing، QoS، Access Control List و غیره، در Control Plane و با پردازندهی اصلی دستگاه و سیستمعامل آن (مثلاً IOS) انجام میشود. یکی از ویژگیهای اصلی تجهیزات شبکه انجام این پردازشها در کمترین زمان است و رقابت اصلی سازندگان هم سر همین موضوع بوده است: در سالهای اخیر تأخیر سوئیچینگ (Switching Latency) مدام کمتر و ظرفیت گذردهی (Forwarding Throughput) مدام بیشتر شده و این روند ادامه دارد.
Control Plane
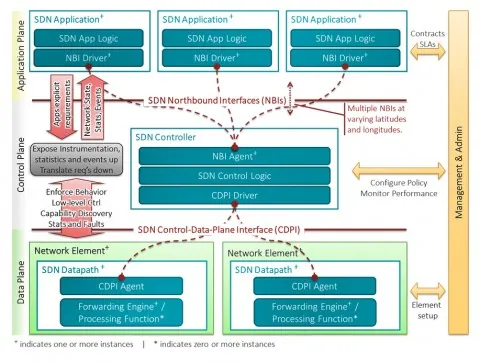
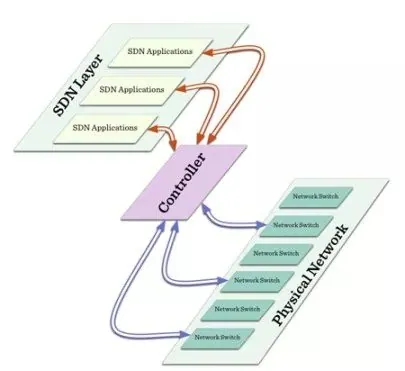
در معماری SDN، صفحهی کنترل از یک یا چند کنترلر (معمولاً نرمافزاری روی سرور) تشکیل میشود که با اجزای Data Plane ارتباط دارد و مشخص میکند داده در هر لحظه چگونه در Data Plane حرکت کند. برای مثال میتوانید تعیین کنید ترافیک SIP در یک بازهی زمانی اولویت داشته باشد و کمی بعد ترافیک FTP. در واقع کل شبکه را از Control Plane مدیریت میکنید و اجزای مختلف شبکه را از هم جدا میکنید تا بتوانید جداگانه با آنها کار کنید.
Data Plane
Data Plane بخشی است که همهی سوئیچها، روترها، فایروالها و سرویسهای ارسال بسته در آن قرار میگیرند. سؤال این است که آیا میتوان تصمیمگیری را از این تجهیزات جدا کرد؟ بله؛ میتوان آن را به یک سرور مجزا برد تا عملکرد و مدیریت بهتری داشته باشیم.
اگر در زمینهی SDN فعالیت کنید، با مفهومی به نام OpenFlow آشنا میشوید. OpenFlow یک پروتکل کنترلی است که به کنترلر اجازه میدهد اجزای Data Plane را کنترل کند. وقتی قرار است Control Plane از تجهیزات جدا شود و از راه دور با Data Plane در ارتباط باشد، به یک پروتکل مشخص برای این ارتباط نیاز داریم؛ این همان پروتکل کنترل است.
کنترلرهای متنباز SDN
کنترلر Floodlight
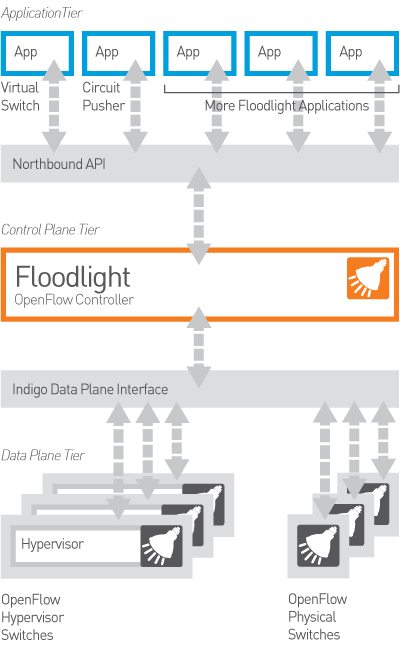
برای بخش کنترلر گزینههای زیادی وجود دارد. Floodlight با رابط گرافیکی کاربرپسند و مستندات کامل، سالها یکی از محبوبترین کنترلرهای OpenFlow برای آموزش و پژوهش بود. این کنترلر امکان تعیین نقش کنترلر و استفاده از چند کنترلر توزیعشده را هم دارد، یعنی میتوان توپولوژیای با چند کنترلر همگامشده ساخت. هستهی Floodlight با کنترلر تجاری شرکت Big Switch Networks مشترک بود و در واقع Floodlight نسخهی متنباز Big Network Controller به شمار میرفت. توسعهی فعال آن سالهاست کند شده و امروز بیشتر در محیطهای آزمایشگاهی دیده میشود.
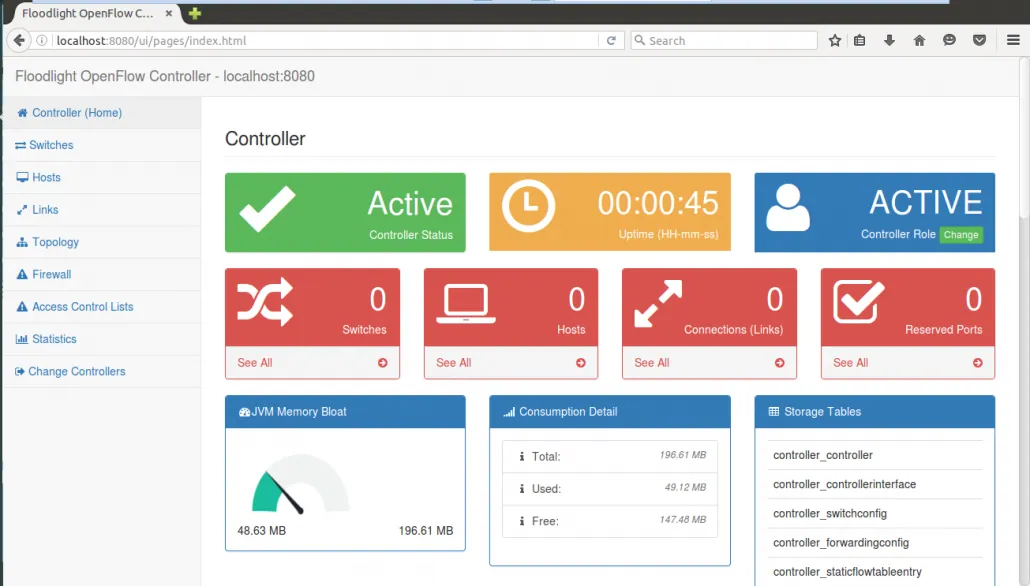
در شکل زیر رابط گرافیکی Floodlight را میبینید که با استفاده از REST API کار میکند.
کنترلر OpenDaylight یا ODL
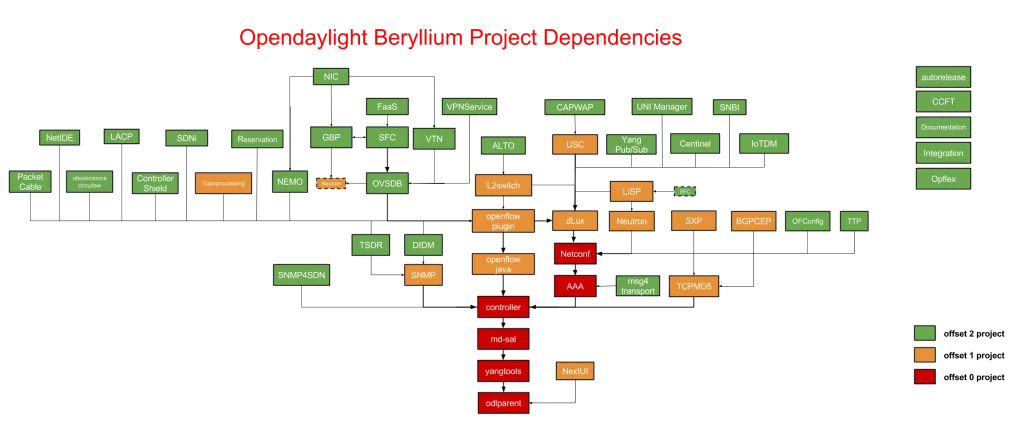
کنترلر ODL در صنعت بسیار مورد توجه قرار گرفته و پروژهی OpenDaylight با حمایت شرکتهای بزرگ حوزهی IT و شبکه توسعه مییابد. ODL همچنان یکی از مراجع اصلی SDN متنباز است و چند کنترلر تجاری در سالهای گذشته بر پایهی آن ساخته شدند.
شکل زیر ارتباط بین مؤلفههای مختلف کنترلر OpenDaylight را نشان میدهد که پیچیدگی ساختاری آن را بهخوبی مشخص میکند.
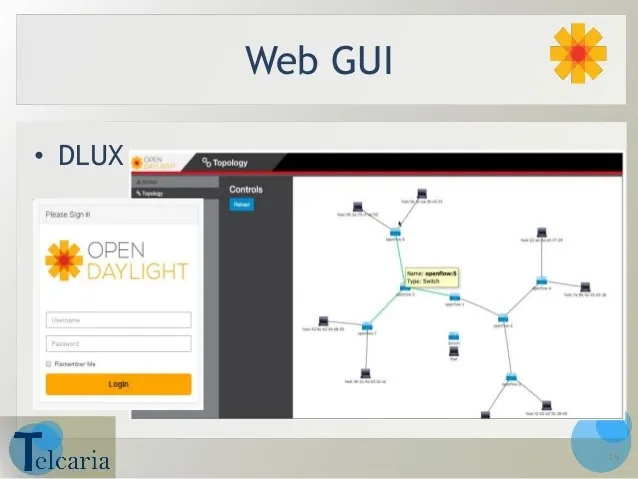
در شکل زیر رابط گرافیکی OpenDaylight با نام DLUX را میبینید که توپولوژی شبکه را نمایش میدهد.
کنترلرهای POX و RYU
کنترلرهای POX و RYU که به زبان پایتون نوشته شدهاند، گزینههای دیگری هستند. POX فقط از OpenFlow 1.0 پشتیبانی میکند، اما سادگی آن باعث شده برای شروع یادگیری انتخاب خوبی باشد. RYU مانند Floodlight و OpenDaylight از نسخههای بالاتر OpenFlow و همچنین OpenStack پشتیبانی میکند، اما بیشتر در پروژههای آموزشی و پژوهشی استفاده میشود تا شبکههای عملیاتی بزرگ.
کنترلر توزیعشده چیست؟
سادهسازی یکی از مهمترین مزایای SDN است و معمولاً با این تصویر معرفی میشود که یک منطق کنترلی پیچیده به یک برنامهی ساده در کنترلر مرکزی تبدیل میشود. اما در عمل، کنترلرهای SDN به دلیل محدودیتهای کارایی و قابلیت اطمینان به سیستمهای توزیعشده تبدیل شدهاند و برنامههای کنترلی ساده به منطقی پیچیده نیاز پیدا میکنند که طراحی و بهینهسازی دقیقی میخواهد.
کنترلر Beehive یک پلتفرم کنترل توزیعشده است که هدفش سادهسازی همین فرایند است. این طرح بر پایهی یک انتزاع برنامهنویسی است که تقریباً مثل یک کنترلر متمرکز به نظر میرسد، در حالی که پلتفرم بهصورت خودکار تشخیص میدهد برنامهها چگونه وضعیت خود و وابستگیهایشان را حفظ کنند. به کمک این انتزاع، پلتفرم نسخهای توزیعشده از هر برنامهی کنترلی تولید میکند، رفتار برنامه را زیر نظر دارد و در زمان اجرا برنامهها را برای بهینهسازی کلی، بین کنترلرها جابهجا میکند. Beehive همچنین گلوگاههای (bottleneck) طراحی برنامهی کنترلی را به توسعهدهنده نشان میدهد. کنترلر ONOS نمونهی دیگری از کنترلر توزیعشده است که برای نیازهای کارایی، مقیاسپذیری و دسترسپذیری اپراتورهای شبکههای بزرگ طراحی شده است.
تجهیزات روانهسازی: سوئیچهای SDN
زیرساخت SDN هم مانند شبکهی سنتی مجموعهای از تجهیزات شبکه (سوئیچها، مسیریابها و جعبههای میانی یا Middlebox Appliances) دارد. تفاوت این است که این تجهیزات به عناصر سادهی روانهسازی (forwarding) تبدیل میشوند که بخش کنترلی برای تصمیمگیری مستقل ندارند. هوش شبکه از صفحهی داده به یک سیستم کنترلی منطقاً متمرکز منتقل شده که شامل سیستمعامل شبکه و برنامههای کاربردی آن است. برای سازگاری بین انواع مختلف صفحهی کنترل و داده، این شبکهها باید روی واسطهای باز و استاندارد (از جمله OpenFlow) ساخته شوند. با چنین واسطی، کنترلر میتواند تجهیزات ناهمگون را بهصورت پویا برنامهریزی کند؛ کاری که در شبکههای سنتی، به دلیل واسطهای اختصاصی سازندگان و صفحهی کنترل توزیعشده، چالشی اساسی است.
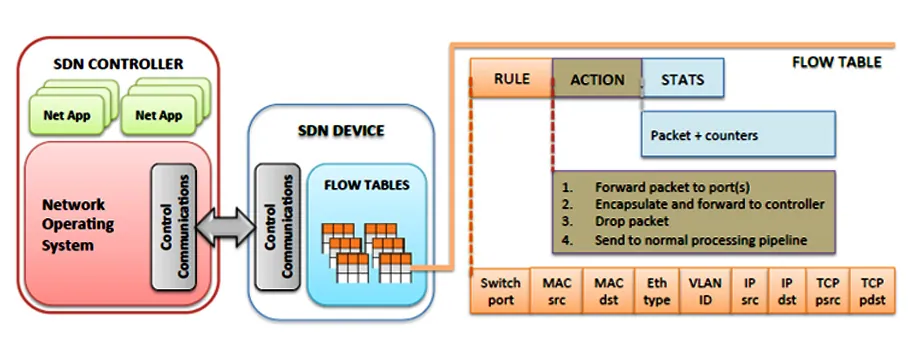
یک دستگاه مبتنی بر OpenFlow خط لولهای از جداول جریان (Flow Tables) دارد که هر مدخل (Entry) آن شامل سه بخش است:
- یک قاعدهی انطباق (Matching Rule)
- یک اقدام (Action) که برای بستههای منطبق انجام میشود
- شمارندههایی که آمار بستههای منطبق را نگه میدارند
این مدل سطح بالای OpenFlow در ساخت بسیاری از دستگاههای صفحهی دادهی SDN استفاده شده است.
در یک دستگاه OpenFlow، رفتار با هر بسته را مجموعهای از جداول جریان متوالی تعیین میکند. وقتی بستهای وارد میشود، جستجو از اولین جدول شروع میشود و تا زمانی ادامه مییابد که یا انطباقی رخ دهد (Match) یا قاعدهای برای آن بسته پیدا نشود (Miss). همانطور که در تصویر پایین مشخص است، یک قاعدهی جریان میتواند به شکلهای مختلفی تعریف شود. اگر هیچ قاعدهی پیشفرضی روی سوئیچ نصب نشده باشد، بسته دور ریخته میشود. اما معمولاً یک قاعدهی پیشفرض نصب میشود که به سوئیچ میگوید بستههای بیقاعده را به کنترلر بفرستد، یا به خط لولهی معمولی غیر OpenFlow سوئیچ (در سوئیچهای هیبرید با خط لولهی Normal میتوان بستهها را بدون OpenFlow هم هدایت کرد). اولویت قواعد بر اساس شمارهی جدول و اولویت سطرهای هر جدول است؛ یعنی ابتدا جدول ۰، سپس جدول ۱ و الی آخر. پس از انطباق، اقدامهای مربوط به آن جریان اجرا میشوند.
اقدامهای (Actions) رایج عبارتاند از:
- هدایت بسته به پورت (یا پورتهای) خروجی مشخص
- کپسولهکردن (Encapsulate) بسته و ارسال آن به کنترلر
- دور ریختن بسته (Drop)
- ارسال بسته به خط لولهی عادی (Normal pipeline)
- ارسال بسته به جدول جریان بعدی یا به جداول خاص، مانند جداول گروه (Group Tables) یا جداول اندازهگیری (Metering Tables)
کنترلکنندهی SDN
کنترلکننده مانند یک سیستمعامل شبکه است که کنترل سختافزار را بر عهده دارد و مدیریت خودکار شبکه را ساده میکند. این سیستمعامل یک واسط برنامهپذیر متمرکز و یکپارچه برای کل شبکه فراهم میکند. همانطور که سیستمعامل رایانه امکان خواندن و نوشتن را برای برنامهها فراهم میکند، سیستمعامل شبکه هم امکان مشاهده و کنترل شبکه را میدهد. پس کنترلکننده بهتنهایی شبکه را مدیریت نمیکند؛ بلکه یک واسط برنامهپذیر است که مدیریت شبکه را برای نرمافزارهای کاربر ممکن میسازد.
برای نمونه، Floodlight یک کنترلکنندهی OpenFlow با این ویژگیهاست:
- Enterprise-class
- Apache-licensed
- Java-based
Floodlight برای کارایی بالا طراحی شده و در شبکههایی با تعداد زیاد مؤلفه بهخوبی مقیاسپذیر است. این کنترلر بر پایهی کنترلر دیگری به نام Beacon ساخته شده است. زبان جاوا به این دلیل انتخاب شد که توازن مناسبی بین کارایی و سهولت استفاده دارد و قابلحمل است، یعنی روی سیستمعاملهای مختلف اجرا میشود. Beacon و Floodlight واسط برنامهنویسی سادهای دارند و با برنامههای کاربردی مفیدی عرضه میشوند، از جمله:
- Device Manager: دستگاههایی را که در شبکه دیده شدهاند ردیابی میکند؛ شامل آدرسها، آخرین زمان مشاهده و آخرین سوئیچ و پورتی که در آن دیده شدهاند.
- Topology: لینکهای بین سوئیچهای OpenFlow را کشف میکند.
- Routing: مسیریابی کوتاهترین مسیر لایهی ۲ را بین دستگاههای شبکه فراهم میکند.
- Web: یک رابط کاربری تحت وب ارائه میدهد.
یکی از مزایای Beacon و Floodlight امکان اجرا یا توقف برنامههای کاربردی در حین کار کنترلر است؛ یعنی بدون خاموش کردن کنترلر میتوان برنامهها را اضافه یا حذف کرد. برنامهها کاملاً چندنخی هستند و برای خواندن پیامهای OpenFlow از الگوریتمهای blocking (Shared Queue) و non-blocking (Run-to-completion) استفاده میکنند. بر اساس مطالعهی David Erickson، سازندهی Beacon، این کنترلر در مقایسه با NOX، POX و Maestro بهترین کارایی را داشت.
محدودیتهای معماری سنتی شبکه
- نبود چابکی و خودکارسازی در پیادهسازی سرویسها: برای مثال پیکربندی ACL یا QoS باید روی تکتک تجهیزات تکرار شود؛ فرایندی زمانبر و مستعد اشتباه که عیبیابی آن هم سخت است. نمیتوان پیکربندی را یکبار انجام داد و به کل شبکه بسط داد.
- مقیاسپذیری محدود پردازش: کارایی تجهیزات شبکه هنگام اجرای سرویسهایی مانند PBR، QoS، محاسبهی مسیر و Traffic Engineering بهطور محسوسی کاهش مییابد، چون در معماری سهلایهی سنتی برخی سرویسها فقط در لایهای خاص قابل اجرا هستند و بار پردازشی در همان لایه متمرکز میشود و گلوگاه ایجاد میکند.
- نبود مدیریت متمرکز در مسیر داده: به دلیل نبود دید کامل از همبندی منطقی شبکه، ایجاد راهکار یکپارچه برای پیکربندی تجهیزات درگیر در مسیر بسته و پایش لحظهای آن ممکن نبود.
- دشواری ساخت شبکههای همپوشان با جداسازی کامل: با گسترش خدمات میزبانی در مراکز داده، جداسازی منطقی مشتریان اهمیت زیادی پیدا کرده است. در معماری سنتی این کار با VLAN و کنترلهای امنیتی انجام میشود که محدودیتهای ذاتی دارند و ساخت شبکههای همپوشان و Multi-Tenancy را دشوار میکنند.
- نبود کنترل کامل ترافیک در زیرساخت مجازی: به دلیل نبود ارتباط منطقی بین شبکهی مجازی و شبکهی فیزیکی، اعمال سیاستهای کنترلی روی ترافیک ماشینهای مجازی دشوار است و معمولاً به شبکهی فیزیکی محدود میشود.
دیدگاه سیسکو به SDN: از Cisco ONE تا محصولات امروز
با آمادهشدن سازمانها برای Big Data، رشد ترافیک ویدیو، محیطهای BYOD و رایانش ابری، برنامهپذیر کردن رفتار شبکه به قابلیتی ارزشمند تبدیل شد. پژوهشگران دانشگاهی هم با موفقیت از برنامهنویسی شبکه برای اشتراک داده بین مؤسسات و اجرای برنامههای محاسبات توزیعشده استفاده کردند و در چند مورد OpenFlow جایگزین روشهای سنتی شد.
رویکرد اولیهی سیسکو: Cisco ONE و onePK (تاریخی)
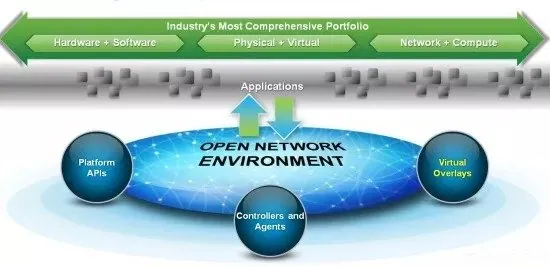
سیسکو در سالهای اولیهی SDN معماری «محیط شبکهی باز» یا Open Network Environment (ONE) را بهعنوان رویکردی چندوجهی به برنامهنویسی شبکه معرفی کرد که بر سه ستون استوار بود:
- مجموعهای از APIها که مستقیماً روی سوئیچها و روترها قرار میگرفتند تا قابلیتهای OpenFlow را تکمیل کنند (مجموعهی onePK).
- کنترلر و Agentهای OpenFlow آمادهی استفاده (مانند Cisco Extensible Network Controller).
- محصولاتی برای پوشش مجازی، سرویسهای مجازی و Orchestration منابع در دیتاسنتر.
نگاه سیسکو این بود که OpenFlow برای اعمال سیاستهای ازپیشتعریفشده و تفکیک شبکه مناسب است، اما چند حوزهی مهم برنامهنویسی شبکه خارج از دامنهی آن قرار میگیرند:
- مدیریت و مانیتورینگ عناصر پایهی تجهیزات: مدیریت Image سیستمعامل، مدیریت سختافزار، راهاندازی Zero-Touch، رویدادها و اطلاعات مکانی دستگاه.
- تأثیر مستقیم بر رفتار Forwarding: دسترسی به RIB/FIB، وضعیت مسیرها، اعلانهای پروتکل مسیریابی و افزودن یا حذف مسیر.
- پردازش محتوای بسته: رمزنگاری و VPN روی خود دستگاه، بازرسی عمیق بسته و تزریق بسته به جریان.
- اجرای سرویس روی خود تجهیز: مانند Firewall، WAAS، IPS یا BNG.
- صفحهی کنترل توزیعشده: اتکای کامل به یک کنترلر مرکزی گزینههای اجرای برنامه را محدود میکند.
به همین دلیل سیسکو از مدلهای استقرار انعطافپذیر دفاع میکرد: برنامههایی که در Containerهای نرمافزاری روی روتر و سوئیچ اجرا شوند، برنامههایی که روی سختافزار x86 داخل تجهیزات اجرا شوند و برنامههایی که روی سرورهای مستقل یا مجازی اجرا شوند. مزیت این مدل این بود که برنامه در هر نقطهای از شبکه که سرویس لازم است اجرا میشود، بدون وابستگی کامل به دسترسی به کنترلر مرکزی، و بار پردازشی بین تجهیزات توزیع میشود. در آن زمان مقیاسپذیری کنترلرهای متمرکز در شبکههای بزرگ هنوز اثبات نشده بود و کنترلرهای کلاستری تازه وارد بازار میشدند.
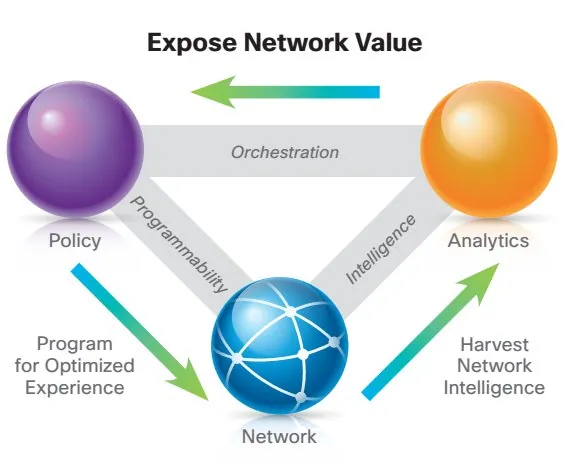
هدف نهایی، یک مدل حلقهبسته (Closed-loop) بود: برنامهها اطلاعات را لحظهای از شبکه استخراج کنند، تحلیل کنند و Policy مناسب را بهطور خودکار به تجهیزات اعمال کنند؛ مثلاً با تشخیص موج ترافیک یک برنامهی خاص، شبکه را برای بهبود تجربهی کاربر دوباره پیکربندی کنند.
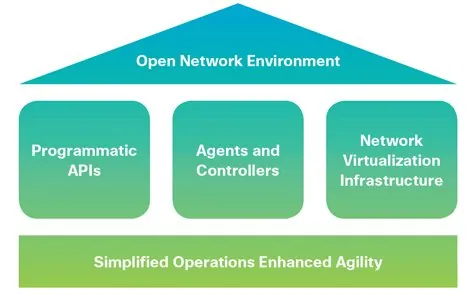
سیسکو معتقد بود حوزههای WAN، شبکهی پردیس (Campus) و دیتاسنتر آنقدر با هم متفاوتاند که یک فناوری واحد نمیتواند همه را پوشش دهد. این ایده باقی ماند، اما ابزارهایش عوض شدند: onePK امروز بازنشسته شده است و جای آن را واسطهای استاندارد برنامهنویسی مدلمحور مانند NETCONF، RESTCONF و مدلهای YANG گرفتهاند. صفحهی قدیمی Cisco ONE هم امروز بیشتر جنبهی تاریخی دارد. نتیجهی همان نگاه «هر حوزه، راهکار خودش» سه خانوادهی محصول فعلی سیسکوست.
SDN در سیسکو امروز
| حوزه | محصول | کنترلر | کاربرد اصلی |
|---|---|---|---|
| Campus و شعب | SD-Access | Cisco Catalyst Center (DNA Center سابق) | اتوماسیون، تفکیک امنیتی و Assurance شبکهی سازمانی |
| دیتاسنتر | Cisco ACI | APIC | فابریک SDN دیتاسنتر روی سوئیچهای Nexus 9000 |
| WAN | Cisco Catalyst SD-WAN | SD-WAN Manager و SD-WAN Controller | اتصال امن و هوشمند شعب روی MPLS و اینترنت |
Cisco Catalyst Center و SD-Access: محصولی که تا سال 2023 با نام Cisco DNA Center شناخته میشد، امروز Catalyst Center نام دارد. این کنترلر برای شبکههای Campus و شعب، پیکربندی را بر اساس نیت (Intent) مدیر شبکه خودکار میکند، فابریک SD-Access را میسازد که کاربران و دستگاهها را بر اساس هویت و نه آدرس IP تفکیک میکند، و با بخش Assurance سلامت شبکه را پایش میکند. توضیح کاملتر را در مقالهی معرفی SDA و Cisco DNA Center بخوانید.
Cisco ACI و APIC: راهکار SDN سیسکو برای دیتاسنتر است. سوئیچهای Nexus 9000 در توپولوژی Spine-Leaf یک فابریک میسازند و کنترلر APIC (Application Policy Infrastructure Controller) سیاستها را بر اساس نیازهای برنامهها تعریف و روی کل فابریک اعمال میکند؛ همان Multi-Tenancy و شبکهی همپوشانی که معماری سنتی در آن ضعف داشت.
Cisco Catalyst SD-WAN: اجرای SDN در شبکهی گسترده است. اجزای آن از نسخهی 20.12.1 (و IOS XE 17.12.1a) نام جدید گرفتهاند: vManage به SD-WAN Manager، vSmart به SD-WAN Controller، vBond به SD-WAN Validator و vEdge/cEdge به روترهای WAN Edge. صفحهی کنترل با پروتکل OMP کار میکند و تونلهای overlay بین شعب با IPsec ساخته میشوند. جزئیات بیشتر در مقالهی SD-WAN سیسکو آمده است.
برای مرور این مفاهیم در قالب سرفصلهای CCNA، مقالهی رایانش ابری، مجازیسازی و SDN در سیسکو را هم ببینید.
موارد استفادهی SDN
جامعهی پژوهشی و بخش عمومی از پیشگامان استفاده از فناوریهایی مانند OpenFlow بودند و تجربهی زیادی در استفاده از برنامهنویسی شبکه برای جابهجایی، ایمنسازی و تحلیل حجمهای بزرگ داده به دست آوردند. موارد کاربرد رایج:
- هدایت هوشمند ترافیک به سرویسهای Stateful: تشخیص پویای جریانهای قابل اعتماد در لبهی شبکه و عبور دادن فقط ترافیک لازم از Firewall، سنسور IPS یا NAT؛ در نتیجه بهبود کارایی و جلوگیری از بزرگکردن بیدلیل این تجهیزات گرانقیمت.
- تأمین خودکار پهنای باند: اتصال برنامههای مدیریت داده به شبکه تا برای انتقالهای برنامهریزیشدهی داده، مسیر لازم ساخته و بعد آزاد شود. برنامههای محاسبات توزیعشده مانند HTCondor از همین روش برنامهمند استفاده میکنند.
- ایزولهسازی بخشهای شبکه: اعمال Policy از کنترلر مرکزی برای جداسازی کامل ترافیک یک پروژه یا یک Tenant.
- یکپارچهسازی دیتاسنترها و Multi-Tenancy: سادهکردن انتقال از چند دیتاسنتر به یک دیتاسنتر واحد، شبکههای مجازی لایهی ۲ برای هر Tenant و هماهنگسازی سرویسها (Service Orchestration).
- اتوماسیون پیکربندی: دستگاه تازهنصبشده پیکربندی خود را خودکار از سرور دریافت کند (Zero-Touch) و تغییرات بزرگ بدون خطای انسانی اعمال شوند.
- واکنش خودکار به تهدید: مثلاً وقتی دستگاه آلودهی یک کاربر وارد شبکه میشود، شبکه آن را تشخیص دهد و خودکار قرنطینه کند.
- QoS پویا: رزرو پهنای باند برای یک جلسهی ویدیوکنفرانس در زمان برگزاری و آزادسازی آن بعد از پایان جلسه.
- مسیریابی بر اساس پارامترهای کسبوکار: انتخاب مسیر بر اساس هزینهی لینک، علاوه بر پارامترهای فنی مانند سرعت؛ چیزی که امروز در SD-WAN بهصورت Application-Aware Routing دیده میشود.
جمعبندی
SDN با خودکارسازی و متمرکزسازی، مدیریت شبکه را سادهتر میکند و با اتصال برنامهها به کنترل شبکه، آن را در برابر نیازهای سازمان پاسخگوتر میسازد. تیمهای IT با SDN میتوانند رفتار شبکه را سریعتر با نیازهای جدید کسبوکار هماهنگ کنند.
توصیه میشود سازمانها برای کاهش هزینهی عملیاتی و حفظ کیفیت تجربهی کاربر، یک استراتژی مشخص برای برنامهنویسی شبکه داشته باشند و از رویکردی مرحلهبهمرحله استفاده کنند: ابتدا یک Pilot یا proof-of-concept کوچک، اثبات ارزش و کاهش ریسک، سپس پیادهسازی گسترده. بسیاری از تجهیزات فعلی سیسکو و سازندگان دیگر از واسطهای برنامهنویسی پشتیبانی میکنند، پس معمولاً میتوان آزمایش را بدون خرید سختافزار جدید شروع کرد.
مفهوم Wildcard در شبکههای سنتی و SDN
برخی معتقدند wildcard همان معکوس subnet mask است. این برداشت کاملاً درست نیست؛ در بسیاری از مثالها wildcard معکوس ماسک میشود، اما لزوماً اینطور نیست. wildcard از نظر ظاهری مثل subnet mask از چهار اوکتت به شکل x.x.x.x تشکیل میشود و هر بیت آن ۰ یا ۱ است. در واقع wildcard یک قانون انطباق است با این قواعد:
- بیتهایی از آدرس IP که مهماند و باید دقیقاً منطبق باشند، در wildcard مقدار «صفر» میگیرند.
- بیتهایی که اهمیتی ندارند، در wildcard مقدار «یک» میگیرند.
موارد استفاده از wildcard
بیشترین استفاده از wildcard در Access Listها (ACL) برای اجازه یا رد ترافیک است. ترافیک میتواند از یک میزبان، یک شبکه یا محدودهای از آدرسها باشد:
یک میزبان: اگر بخواهیم دقیقاً ترافیک یک آدرس مشخص (مثلاً 192.168.50.50) را انتخاب کنیم، همهی بیتها مهماند و wildcard برابر 0.0.0.0 است.
یک شبکه: برای مشخص کردن کل شبکهی 192.168.50.0/24، فقط سه اوکتت اول مهماند و wildcard برابر 0.0.0.255 است.
محدودهای از آدرسها: برای محدودهی 192.168.0.0 تا 192.168.1.255، بیتهای مشترک دو آدرس (۲۳ بیت: ۱۶ بیت دو اوکتت اول و ۷ بیت مشترک اوکتت سوم) مهماند، پس wildcard برابر 0.0.1.255 است.
این سه حالت در یک ACL استاندارد سیسکو به این شکل نوشته میشوند:
access-list 10 permit host 192.168.50.50
access-list 10 permit 192.168.50.0 0.0.0.255
access-list 10 permit 192.168.0.0 0.0.1.255
عبارت host 192.168.50.50 معادل 192.168.50.50 0.0.0.0 است.
مفهوم wildcard در SDN
همانطور که در این مقاله دیدیم، مفهوم کلیدی SDN جداسازی control plane و data plane و ارتباط این دو از طریق پروتکلی مانند OpenFlow است. این قابلیت امکان تغییر جداول جریان دستگاههای data plane را بدون اتصال مستقیم به آنها فراهم میکند و کنترلر، بهعنوان مغز شبکه، جداول لازم برای فورواردینگ را میسازد. سوئیچهای OpenFlow یک یا چند جدول جریان برای تصمیمگیری دارند و کنترلر میتواند با پروتکل OpenFlow مدخلهای جریان (Flow Entry) را به این جداول اضافه، از آنها حذف یا آنها را بهروزرسانی کند.
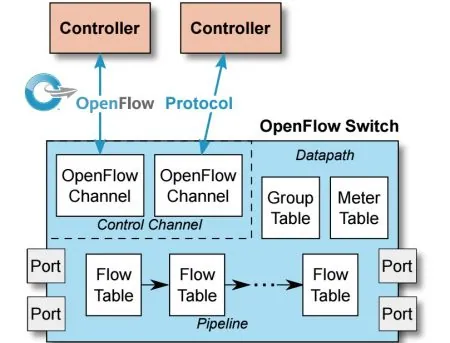
هر Flow Entry برای تطبیق (match) و پردازش بستههای ورودی استفاده میشود و فیلدهایی مانند Match Field، Instruction، Priority و Counterها دارد. هر Flow Entry با دو فیلد Match Field و Priority از بقیهی مدخلهای جدول متمایز میشود. Match Field شامل هدرهای بسته، پورت ورودی و مقدار Metadata است. اگر در Match Field برای یک فیلد مقداری مشخص نشود، آن فیلد هر مقداری را میپذیرد (match any)؛ به این حالت wildcard میگویند.
به مثال زیر توجه کنید:
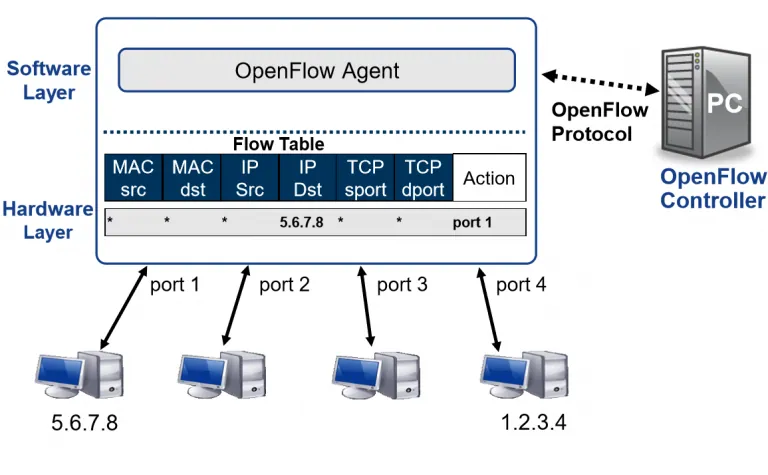
همانطور که در شکل میبینید، در این Flow Entry فقط فیلدهای IP مقصد و Action مشخص شدهاند و بقیهی فیلدها wildcard (*) هستند. اگر سوئیچ Open vSwitch (OVS) باشد و جدول جریان آن را با ovs-ofctl dump-flows ببینیم، خروجی تقریباً اینطور خواهد بود:
cookie=0x0, duration=10.97s, table=0, n_packets=0, n_bytes=0, priority=10,ip,nw_dst=5.6.7.8 actions=CONTROLLER:65535نکته: همانطور که میبینید، فیلدهای wildcard در خروجی جدول سوئیچ (به شکل *) نمایش داده نمیشوند؛ هر فیلدی که در خروجی نیامده، wildcard است.
توجه: Flow Entryای که همهی فیلدهایش wildcard باشد و اولویت آن صفر باشد، Table-miss نامیده میشود. بستههایی که با هیچ مدخل دیگری منطبق نشوند، طبق این مدخل به کنترلر فرستاده یا حذف میشوند.
مثالی از Table-miss در OpenFlow
در این مثال هیچ فیلد انطباقی قید نشده و همهی فیلدها wildcard هستند:
cookie=0x0, duration=10.97s, table=0, n_packets=0, n_bytes=0, priority=0 actions=CONTROLLER:65535پرسشهای پرتکرار
SDN به زبان ساده چیست؟
SDN معماریای است که تصمیمگیری دربارهی مسیر ترافیک (Control Plane) را از تجهیزات ارسال بسته (Data Plane) جدا میکند و به یک کنترلر نرمافزاری متمرکز میسپارد؛ در نتیجه کل شبکه از یک نقطه و بهصورت برنامهپذیر مدیریت میشود.
آیا SDN فقط همان OpenFlow است؟
خیر. OpenFlow مشهورترین پروتکل ارتباط کنترلر و سوئیچ است و همراه با ONF و OpenDaylight مرجع SDN متنباز به شمار میرود، اما محصولات تجاری مانند Cisco ACI، Catalyst Center و Catalyst SD-WAN از پروتکلها و APIهای دیگری استفاده میکنند و همچنان SDN محسوب میشوند.
راهکارهای فعلی SDN سیسکو کداماند؟
برای Campus و شعب Catalyst Center (نام جدید DNA Center) با SD-Access، برای دیتاسنتر Cisco ACI با کنترلر APIC روی سوئیچهای Nexus 9000، و برای WAN راهکار Cisco Catalyst SD-WAN. onePK که در گذشته معرفی شده بود، بازنشسته شده است.
Table-miss در OpenFlow یعنی چه؟
مدخلی در جدول جریان با اولویت صفر که همهی فیلدهایش wildcard است. بستهای که با هیچ مدخل دیگری منطبق نشود، طبق این مدخل به کنترلر فرستاده یا حذف میشود.