منبع: این نوشته پوشش کامل و فارسی نکست ادمین از خبر 10-Year-Old NGINX HTTP/2 Flaw Lets Unauthenticated Attackers Execute Code on Servers است. این خبر را Swati Khandelwal در ۱۸ نوامبر ۲۰۲۶ در The Hacker News منتشر کرد. جزئیات فنی از گزارشهای F5، Wiz، Xint، Rapid7 و CIRCL است که پیوندشان در پایان آمده.
خلاصه در یک نگاه
- یک باگ در پیادهسازی HTTP/2 انجینایکس به مهاجم اجازه میدهد بدون ورود و بدون هیچ حساب کاربری روی سرور کد اجرا کند. شناسهی آن CVE-2026-123007 است و پژوهشگران اسمش را nginx2root گذاشتهاند.
- این باگ از نسخهی ۱.۹.۵ (۲۲ سپتامبر ۲۰۱۵) در کد متنباز انجینایکس بوده. یعنی همهی نسخهها تا ۱.۳۱.۸ آسیبپذیرند.
- نسخههای اصلاحشده ۱.۳۱.۹ (شاخهی mainline) و ۱.۳۰.۷ هستند. این دو نسخه چهار باگ جدی دیگر را هم رفع میکنند. F5 به هر پنج باگ امتیاز ۹٫۲ از ۱۰ (CVSS 4.0) داده.
- بعد از ارتقا، انجینایکس را کامل ریاستارت کنید.
reloadبرنامهی قدیمی را در حافظه نگه میدارد. - تا امروز حملهی واقعی با این باگ گزارش نشده، ولی کد اثبات مفهوم (PoC) عمومی است. Wiz و Xint هم موفق به اجرای کد شدهاند.
- اگر فوراً نمیتوانید ارتقا بدهید، خاموش کردن HTTP/2 راهکار موقت است. فقط دو باگ از پنج باگ را میبندد.
ماجرا چیست؟
HTTP/2 چند درخواست را همزمان روی یک اتصال میفرستد. برای اینکه یک طرف طرف دیگر را غرق داده نکند، هر جریان (stream) و هر اتصال یک «پنجرهی ارسال» دارد. این پنجره شمارندهای است که میگوید چقدر دیگر میشود داده فرستاد. انجینایکس این مقدار را در متغیری به نام send_window نگه میدارد.
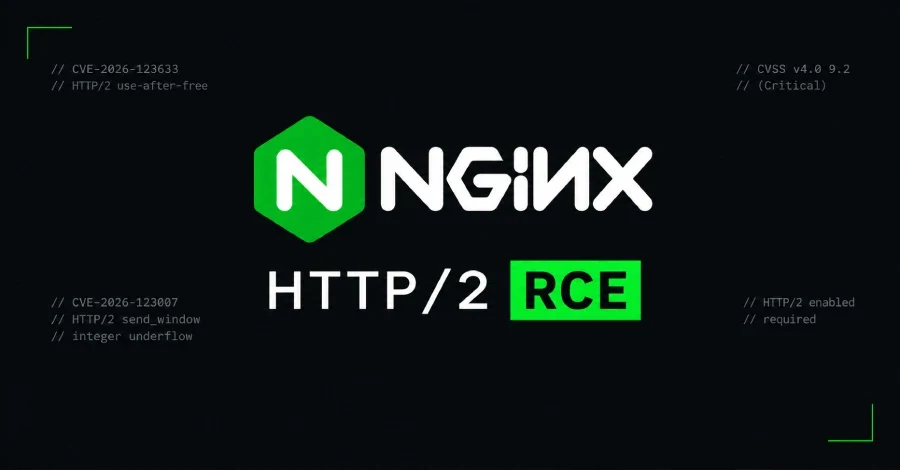
طبق توضیحاتی که روی تصویر خبر و در دموی Wiz آمده، مشکل یک سرریز منفی عدد صحیح (integer underflow) در همین شمارنده است. مهاجم با ترکیب حسابشدهای از فریمهای HTTP/2 مقدار پنجره را از صفر پایینتر میبرد. عدد «میپیچد» و ناگهان به مقداری بسیار بزرگ تبدیل میشود. از این نقطه، محاسبههای حافظهی انجینایکس به مقدار خراب اعتماد میکنند. همین راه را برای نشت حافظه و در نهایت اجرای کد باز میکند.
F5، شرکت سازندهی انجینایکس، میگوید اجرای کد وقتی ممکن است که ASLR خاموش باشد یا بشود دورش زد. ASLR سازوکاری است که جای کد و داده را در حافظه تصادفی میکند. پژوهشگران Wiz در آزمایشهایشان ASLR را دور زده و کد اجرا کردهاند. پژوهشگران Xint هم فقط با یک پورت HTTP/2 در دسترس به اجرای کد رسیدهاند.
از worker تا root
کدی که از این راه اجرا میشود، دسترسی یک پردازهی worker انجینایکس را دارد. این پردازه معمولاً با کاربری کمدسترسی مثل nginx یا www-data اجرا میشود. به گفتهی CIRCL (مرکز واکنش به رخدادهای رایانهای لوکزامبورگ)، گرفتن root روی میزبان به یک راه دوم برای بالا بردن دسترسی نیاز دارد.
Xint همین راه دوم را هم نشان داده: یک باگ جداگانه در کد SCTP کرنل لینوکس. در آزمایش آنها، کد اجراشده در worker از همین باگ به root روی میزبان رسید، حتی وقتی انجینایکس داخل کانتینر Docker اجرا میشد. یعنی کانتینر بهتنهایی مرز امنی نبود.
execve. نوار پیشرفت حجم فریمهای WINDOW_UPDATE را نشان میدهد (منبع: The Hacker News).آیا از این باگ سوءاستفاده شده؟
نه سازنده و نه پژوهشگران Wiz و Rapid7 تا امروز حملهی واقعی با این باگ گزارش نکردهاند. CISA هم آن را در فهرست آسیبپذیریهای در حال سوءاستفاده (KEV) نیاورده.
اما کد اثبات مفهوم روی گیتهاب منتشر شده. یادداشتهایش میگوید فقط برای نمایش حمله به یک کانتینر Docker تازه اجراشده روی همان ماشین مناسب است. این محدودیت مال همین کد عمومی است، نه خود باگ. Xint و Wiz هر کدام نسخهی کاملتری ساختهاند و تجربه نشان داده فاصلهی انتشار PoC تا حملهی گسترده معمولاً کوتاه است.
پنج باگ، پنج پیکربندی
نسخههای امروز چهار باگ دیگر را هم رفع میکنند. F5 میگوید آنها هم با همان شرط ASLR به اجرای کد میرسند و هر پنج امتیاز ۹٫۲ گرفتهاند. ولی هر باگ فقط در یک پیکربندی مشخص در دسترس است:
CVE-2026-123007: روشن بودن HTTP/2CVE-2026-123633: HTTP/2، بهعلاوهی پاس دادن درخواست به سرور پشتی (proxy) وقتی worker به سقفworker_connectionsنزدیک است. روی تصویر خبر، این باگ از نوع use-after-free معرفی شده.CVE-2026-123634: نام سرور پشتی که از متغیرها ساخته میشود، بهعلاوهی یک subrequest از نوع SSI یاmirrorبه locationی که همان نام را resolve میکندCVE-2026-121810: روشن بودن HTTP/3CVE-2026-113425: استفاده از انجینایکس بهعنوان پراکسی ایمیل (mail proxy)
HTTP/2 وقتی روشن است که در دستور listen کلمهی http2 آمده باشد، یا http2 on; تنظیم شده باشد. تقریباً هر سایت HTTPS امروزی HTTP/2 را روشن دارد، پس CVE-2026-123007 بیشترین سرورها را تهدید میکند.
کدام نسخهها آسیبپذیرند و کدام امن؟
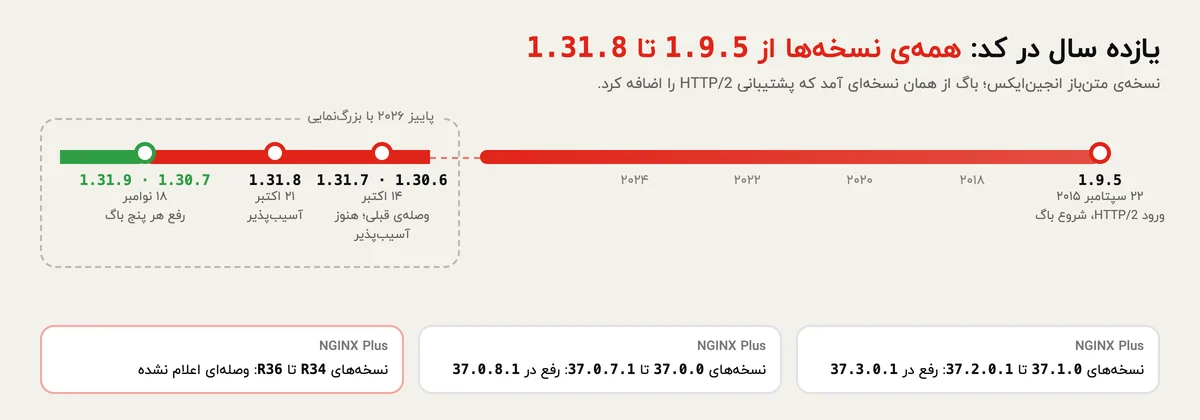
طبق اطلاعیههای امنیتی انجینایکس و اطلاعیهی F5، CVE-2026-123007 در این نسخهها رفع شده:
- NGINX Open Source ۱.۳۱.۰ تا ۱.۳۱.۸ (mainline): در ۱.۳۱.۹
- NGINX Open Source ۱.۹.۵ تا ۱.۳۰.۶، از جمله شاخههای قدیمیتر مثل ۱.۲۸: در ۱.۳۰.۷
- NGINX Plus ۳۷.۱.۰ تا ۳۷.۲.۰.۱: در ۳۷.۳.۰.۱
- NGINX Plus ۳۷.۰.۰ تا ۳۷.۰.۷.۱: در ۳۷.۰.۸.۱
- NGINX Plus R34 تا R36: هنوز وصلهای اعلام نشده
طبق یادداشتهای انتشار، نسخههای ۱.۳۱.۹ و ۱.۳۰.۷ هر پنج باگ را رفع میکنند. در NGINX Plus، نسخههای ۳۷.۳.۰.۱ و ۳۷.۰.۸.۱ چهار باگ را میبندند. اصلاح CVE-2026-123633 پیشتر در ۳۷.۲.۰.۱ و ۳۷.۰.۷.۱ آمده بود.
ریاستارت، نه reload
این نکتهی کوچک بیشترین خطا را میسازد. بعد از نصب نسخهی جدید، انجینایکس را کامل ریاستارت کنید یا از ارتقای زندهی باینری (binary upgrade) استفاده کنید. nginx -s reload یا systemctl reload nginx فقط پیکربندی را دوباره میخواند. فایل اجرایی قدیمی همچنان اجرا میماند و اتصالهای موجود میتوانند روی workerهای قدیمی بمانند.
Docker، اوبونتو و دبیان
- ایمیجهای رسمی Docker برچسبهای ۱.۳۱.۹ و ۱.۳۰.۷ را دارند، از جمله نسخههای Alpine. فقط
docker pullکافی نیست؛ کانتینر را با ایمیج جدید دوباره بسازید و اجرا کنید. - اوبونتو و دبیان تا زمان انتشار خبر بستهی اصلاحشده نداده بودند. صفحهی وضعیت اوبونتو انجینایکس را در نسخههای ۱۶.۰۴ تا ۲۶.۱۰ آسیبپذیر نشان میداد. ردیاب امنیتی دبیان هم bookworm، trixie، forky و sid را آسیبپذیر فهرست کرده بود.
- بستههای توزیعها گاهی وصله را بدون تغییر شمارهی نسخه اضافه میکنند. پس خروجی
nginx -vبهتنهایی معیار نیست؛ نسخهی کامل بسته را با اطلاعیهی خود توزیع مقایسه کنید. اگر عجله دارید، مخزن رسمی nginx.org بستهی ۱.۳۱.۹ را دارد.
NGINX2ROOT را در پوشهی کاربر میزبان میسازد (منبع: The Hacker News).آیا سرور من در خطر است؟ چهار بررسی سریع
۱. نسخهی نصبشده و نسخهی بسته:
nginx -v
# Debian / Ubuntu
dpkg-query -W nginx
apt-cache policy nginx
# RHEL / Alma / Rocky
rpm -q nginx
۲. آیا سرور HTTP/2 را میپذیرد؟ اگر خروجی ALPN protocol: h2 بود، HTTP/2 روشن است:
echo | openssl s_client -connect example.com:443 -servername example.com -alpn h2 2>/dev/null | grep ALPNاگر پشت CDN هستید، این آزمایش را روی خود سرور اصلی (origin) انجام دهید، نه دامنهای که CDN جواب میدهد. originی که فقط HTTP/1.1 میپذیرد از مسیر HTTP/2 قابل حمله نیست.
۳. آیا بعد از ارتقا هنوز باینری قدیمی اجرا میشود؟ اگر کنار مسیر (deleted) دیدید، پردازهها هنوز روی فایل قدیمیاند و ریاستارت لازم است:
for p in $(pgrep nginx); do ls -l /proc/$p/exe; done۴. ماژول SCTP: اگر خروجی خالی بود، ماژول بارگذاری نشده:
lsmod | grep sctpراهکارهای موقت تا ارتقا
سازنده فقط برای دو باگ از پنج باگ راهکار موقت داده:
- CVE-2026-123634 (resolver): از دستورهای SSI و
mirrorاستفاده نکنید و نام سرور پشتی را از متغیرها نسازید. - CVE-2026-113425 (mail proxy): listenerهای پراکسی ایمیل را فقط به شبکههای مورد اعتماد محدود کنید.
راهنمای واکنش CIRCL خاموش کردن HTTP/2 را تا زمان ارتقا پیشنهاد میکند. این کار CVE-2026-123007 و CVE-2026-123633 را میبندد، ولی سه باگ دیگر را نه. خاموش کردن HTTP/3 هم شرط لازم CVE-2026-121810 را حذف میکند.
در انجینایکس ۱.۲۵.۱ و بالاتر، در هر بلوک server آسیبپذیر http2 off; بگذارید و http2 را از دستورهای listen حذف کنید:
server {
    listen 443 ssl;
    http2 off;
    # ...
}
در نسخههای ۱.۹.۵ تا ۱.۲۵.۰ فقط http2 را از listen بردارید؛ یعنی listen 443 ssl http2; میشود listen 443 ssl;. بعد nginx -t بگیرید، در صورت نیاز ریاستارت کنید و آزمایش openssl بالا را تکرار کنید تا مطمئن شوید سرور دیگر HTTP/2 نمیپذیرد. این کار سایت را از کار نمیاندازد؛ مرورگرها به HTTP/1.1 برمیگردند و فقط کمی کارایی از دست میرود.
تا وقتی باگ SCTP کرنل وصله نشده، همین راهنما پیشنهاد میکند روی میزبانهایی که از SCTP استفاده نمیکنند، جلوی بارگذاری ماژولش گرفته شود. SCTP یک پروتکل انتقال شبکه مثل TCP است که بیشتر در شبکههای مخابراتی کاربرد دارد:
echo "install sctp /bin/false" | sudo tee /etc/modprobe.d/disable-sctp.confاین خط ماژولی را که از قبل بارگذاری شده خارج نمیکند و SCTPِ داخل خود کرنل را هم خاموش نمیکند.
نشانههای حمله
CIRCL این نشانهها را برای بررسی پیشنهاد میکند:
- workerهای انجینایکس که برنامهی غیرمنتظرهای اجرا میکنند (مثلاً
shیاbashبهعنوان فرزند worker)؛ - workerهایی که غیرعادی خارج میشوند یا core dump میگذارند (در لاگ خطا بهصورت
exited on signal)؛ - اتصالهای HTTP/2 طولانی با ترافیک ورودی سنگین ولی درخواست ثبتشدهی کم؛
- اتصالهای خروجی یا درخواستهای DNS غیرعادی از سرور.
لاگ دسترسی تمیز چیزی را ثابت نمیکند، چون فریمهای کنترلی HTTP/2 معمولاً بهشکل درخواست در access log ثبت نمیشوند. هیچکدام از این نشانهها هم بهتنهایی اثبات حمله نیست.
# workers that died abnormally
grep -E "exited on signal|core dumped" /var/log/nginx/error.log
# child processes of nginx workers
ps -eo pid,ppid,user,cmd --forest | grep -A2 "nginx: worker"
این حمله در عمل چقدر سخت است؟
- Rapid7: طبق تحلیل فنی Rapid7، نسخهی آنها از حمله حدود ۱۲۸ گیگابایت ترافیک HTTP/2 لازم دارد و در دموی آنها دو دقیقه و نیم طول کشید. روی اتصالهای کندتر از حدود ۳۰۰ مگابیت بر ثانیه، انتقال از سقف پیشفرض یکساعتهی اتصال در انجینایکس میگذرد و حمله شکست میخورد. این روش به یک تابع کپی حافظهی glibc هم وابسته است که فقط روی پردازندههای x86-64 با قابلیتهای
avx512fوavx512vlانتخاب میشود. - Wiz: طبق گزارش Wiz، آزمایشها روی بیلدهای رسمی ۱.۳۱.۷ و ۱.۳۱.۸، با HTTP/2 روی TLS و روی سیستمهای ۶۴بیتی انجام شده.
- Xint: طبق گزارش Xint، حمله روی سرورهای آزمایشی در AWS، GCP و Azure کار کرده، از جمله از طریق IP عمومی.
محدودیتهای روش Rapid7 خبر خوبی است، ولی به آن تکیه نکنید. هر کدام فقط یک روش بهرهبرداری را سخت میکند، نه خود باگ را. Xint و Wiz با روشهای دیگر به نتیجه رسیدهاند. تنها راهحل قطعی ارتقاست.
برای سرورهای ما چه معنایی دارد؟
این بخش تحلیل نکست ادمین است، نه بخشی از خبر اصلی:
- CDN سپر کامل نیست. بیشتر سایتهای ایرانی پشت ابر آروان یا CDNهای دیگرند. اگر IP سرور اصلی لو رفته باشد (از رکوردهای قدیمی DNS، گواهیها یا ایمیلهای خروجی)، مهاجم مستقیم به origin وصل میشود. پورتهای ۸۰ و ۴۴۳ origin را با فایروال فقط برای بازههای IP همان CDN باز کنید.
- همهی انجینایکسها را پیدا کنید، نه فقط سرور اصلی را. پنلهای مدیریتی، Ingress Controllerهای کوبرنتیز، ایمیجهای Docker قدیمی، تجهیزات و نرمافزارهایی که انجینایکس را داخل خود دارند (از پنلهای میزبانی تا برخی فایروالها و WAFها) هم مشمول این خبرند.
- کانتینر را مرز امنیتی کامل فرض نکنید. دموی Xint نشان داد یک باگ کرنل کافی است تا کد از کانتینر به میزبان برسد. بهروز نگه داشتن کرنل و بستن ماژولهای بلااستفادهای مثل SCTP ارزان و مؤثر است.
- بعد از ارتقا، اجرا را بررسی کنید. ما سرورهای خودمان را کمتر از یک روز بعد از انتشار به ۱.۳۱.۹ رساندیم. بعد با بررسی
/proc/<pid>/exeمطمئن شدیم هیچ workerی روی باینری قدیمی نمانده است.
چکلیست اقدام
- همهی نمونههای انجینایکس (سرور، کانتینر، Ingress، تجهیزات) را فهرست کنید.
- به ۱.۳۱.۹ یا ۱.۳۰.۷ (یا بستهی اصلاحشدهی توزیع) ارتقا دهید.
- انجینایکس را کامل ریاستارت کنید و با
/proc/<pid>/exeمطمئن شوید باینری قدیمی اجرا نمیشود. - اگر ارتقا فوری ممکن نیست، HTTP/2 (و HTTP/3) را موقتاً خاموش کنید و با
openssl s_clientنتیجه را بسنجید. - اگر از SSI،
mirrorیا mail proxy استفاده میکنید، راهکارهای مخصوص همان باگها را اعمال کنید. - روی میزبانهایی که SCTP لازم ندارند، ماژولش را مسدود و کرنل را بهروز کنید.
- دسترسی به origin را به بازههای IP همان CDN محدود کنید.
- لاگ خطا و پردازههای فرزند workerها را برای نشانههای بالا بررسی کنید.
بیشتر بخوانید: نصب و تنظیم Nginx روی اوبونتو، HTTP/3 و QUIC چیست؟، OWASP و ۱۰ خطر امنیتی برتر در برنامههای وب.
پرسشهای پرتکرار
آسیبپذیری nginx2root چیست؟
nginx2root نامی است که پژوهشگران روی CVE-2026-123007 گذاشتهاند. این باگ یک سرریز منفی عدد صحیح در پیادهسازی HTTP/2 انجینایکس است که به مهاجم بدون احراز هویت اجازهی اجرای کد با دسترسی پردازهی worker را میدهد. از نسخهی ۱.۹.۵ در سال ۲۰۱۵ در کد بوده و امتیاز CVSS 4.0 آن ۹٫۲ است.
کدام نسخههای انجینایکس امن هستند؟
در نسخهی متنباز، ۱.۳۱.۹ و ۱.۳۰.۷ و نسخههای بعدی امناند و هر پنج باگ را رفع میکنند. همهی نسخهها از ۱.۹.۵ تا ۱.۳۱.۸ آسیبپذیرند. در NGINX Plus، نسخههای ۳۷.۳.۰.۱ و ۳۷.۰.۸.۱ اصلاح شدهاند و برای R34 تا R36 وصلهای اعلام نشده.
آیا reload کردن انجینایکس بعد از ارتقا کافی است؟
نه. reload فقط پیکربندی را دوباره میخواند و فایل اجرایی قدیمی در حافظه میماند. باید انجینایکس را کامل ریاستارت کنید یا از ارتقای زندهی باینری استفاده کنید. با بررسی /proc/<pid>/exe میتوانید مطمئن شوید هیچ پردازهای روی فایل حذفشدهی قدیمی نمانده.
اگر HTTP/2 را خاموش کنم، امن میشوم؟
تا حدی. خاموش کردن HTTP/2 دو باگ CVE-2026-123007 و CVE-2026-123633 را میبندد، ولی سه باگ دیگر (resolver، HTTP/3 و mail proxy) را نه. این فقط راهکار موقت تا زمان ارتقاست.
آیا سایتی که پشت CDN است در امان است؟
فقط اگر origin هم از اینترنت در دسترس نباشد یا HTTP/2 را نپذیرد. اگر IP سرور اصلی معلوم باشد، مهاجم میتواند CDN را دور بزند و مستقیم به آن وصل شود. آزمایش HTTP/2 را روی خود origin انجام دهید و دسترسی به آن را به IPهای CDN محدود کنید.
آیا اجرای انجینایکس داخل Docker جلوی این حمله را میگیرد؟
نه بهطور کامل. باگ انجینایکس داخل کانتینر هم قابل بهرهبرداری است. Xint نشان داد که با یک باگ جداگانه در کد SCTP کرنل، مهاجم از کانتینر به root روی میزبان میرسد. ارتقای ایمیج، بهروز نگه داشتن کرنل و مسدود کردن ماژول SCTP لازم است.
منبع
Swati Khandelwal، 10-Year-Old NGINX HTTP/2 Flaw Lets Unauthenticated Attackers Execute Code on Servers، The Hacker News، ۱۸ نوامبر ۲۰۲۶. منابع اصلی خبر: اطلاعیهی F5، اطلاعیههای امنیتی nginx.org، Wiz، Xint، Rapid7 و CIRCL.
تصویر شاخص و دو دموی متحرک از همان خبر است. دموها را Wiz Research و Xint ساختهاند. نمودار زنجیرهی حمله، خط زمانی نسخهها، دستورهای بررسی و بخش «برای سرورهای ما چه معنایی دارد؟» کار نکست ادمین است.